В Астане задержали четверых после рассылки 150 тысяч фишинговых SMS
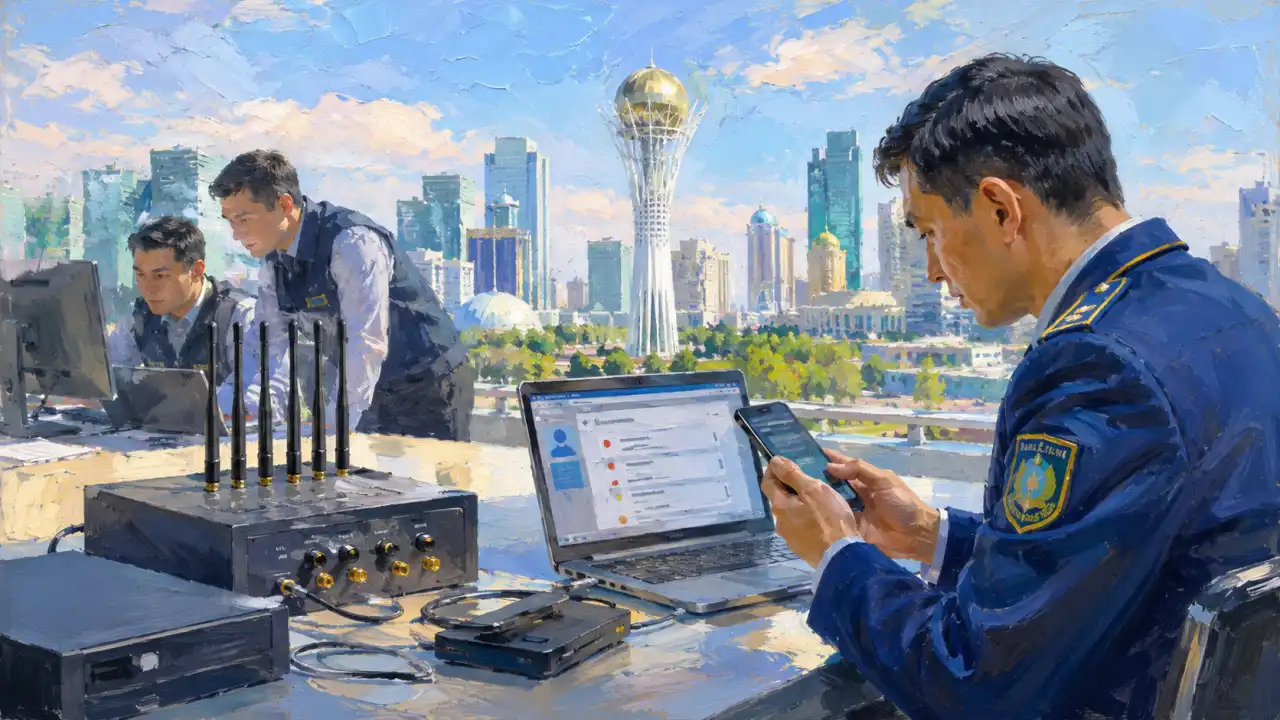
В Астане раскрыли деятельность группы, которая за четыре дня направила около 150 тысяч фишинговых SMS абонентам Beeline, Kcell и Activ. Четверо подозреваемых находятся под стражей, досудебное расследование продолжается, сообщает Polites News.
По данным прокуратуры столицы, схема начала формироваться в январе 2026 года. Иностранный гражданин одной из стран Юго-Восточной Азии за денежное вознаграждение привлёк местного жителя для организации противоправной деятельности в Казахстане. Позже к работе подключили других участников, которые обеспечивали функционирование оборудования.
Для рассылки злоумышленники использовали SMS-бластер — устройство, имитирующее базовую станцию сотовой связи. По версии следствия, оно позволяло отправлять сообщения в обход систем фильтрации операторов. Ранее Агентство Республики Казахстан по финансовому мониторингу сообщало, что подобное оборудование может создавать более сильный сигнал, автоматически подключать к нему мобильные устройства и рассылать до 100 тысяч сообщений в час.
SMS поступали от имени известных компаний. Получателям предлагали обменять бонусы, а ссылка из сообщения вела на поддельный сайт. Там пользователей просили указать номер телефона, ФИО, реквизиты платёжной карты, CVV-код и SMS-код подтверждения. Эти сведения могли использоваться для получения доступа к банковским счетам и конфиденциальной информации граждан.
Изъятый SMS-бластер направили на экспертизу. Специалисты установили, что аппарат относится к специальным техническим средствам, предназначенным для оперативно-розыскных мероприятий и негласных следственных действий.
Действия подозреваемых квалифицировали по части 2 статьи 399 Уголовного кодекса Республики Казахстан — незаконное изготовление, производство, приобретение, сбыт или использование специальных технических средств негласного получения информации. Санкции статьи и возможное наказание будут определяться судом, если дело дойдёт до рассмотрения по существу.
В апреле 2026 года Агентство по финансовому мониторингу сообщало о пресечении этой схемы при координации Генеральной прокуратуры и участии специалистов по кибербезопасности оператора связи Tele2. В ведомстве называли выявленный эпизод первым зафиксированным случаем применения подобной технологии в странах СНГ.
Прокуратура напоминает гражданам не переходить по сомнительным ссылкам и не вводить банковские данные на сторонних ресурсах. Информацию о бонусах, акциях и операциях по счетам следует проверять через официальные приложения, сайты банков и операторов связи.
Продолжение темы
- Гонконг может повысить штормовой сигнал из-за нового разворота Сауделя
- Латвия задержала подозреваемых в поджоге оборонного предприятия Эстонии
- Украина направила более 620 дронов на Московскую область
- КНДР запустила ракету перед учениями США и Южной Кореи в Восточной Азии
- ГКНБ задержал четверых подозреваемых в вымогательстве на Иссык-Куле
- В Астане суд отправил активиста Ермека Нарымбая в колонию на два с половиной года